L'11 settembre è entrato in vigore il sistema di reporting previsto dall'EU Cyber Resilience Act: ecco cosa devono fare ora i proprietari di società quotate in borsa.
September 14, 2026
*Notizie dal settore | 14 settembre 2026*
La data che conta per voi non è l'11 dicembre 2027. È l'11 settembre 2026, tre giorni fa. Quel venerdì sono entrati in vigore gli obblighi di segnalazione previsti dal Cyber Resilience Act dell'UE, che si applicano alle apparecchiature già installate nei vostri quadri elettrici, non a quelle che potreste acquistare il prossimo anno. Se un controller, un'interfaccia HMI o un azionamento nel vostro impianto dispone di una connessione dati e qualcuno sfrutta attivamente una vulnerabilità, l'azienda produttrice ha ora 24 ore di tempo per emettere un avviso tempestivo e 72 ore per presentare una notifica completa a una piattaforma UE. Nessuno vi ha inviato alcuna lettera al riguardo. Il vostro magazzino ricambi e il vostro piano di investimenti sono stati entrambi elaborati in base alla data di dicembre 2027, perché è la data che tutti citavano, e tale data è ancora valida per quanto riguarda la marcatura CE. Semplicemente, non è la data che regola gli obblighi di segnalazione. Queste due date ora distano rispettivamente tre e quindici mesi circa, ed è proprio in questo lasso di tempo che un impianto rischia di trovarsi in difficoltà.
Ecco la versione operativa. La generazione dei report è iniziata. La base installata è inclusa. Il percorso delle patch per la maggior parte di tale base installata probabilmente non esiste. Queste tre frasi insieme riassumono tutta la storia, e il resto di questo articolo illustra cosa può effettivamente fare un responsabile della manutenzione o un responsabile di stabilimento con queste informazioni.
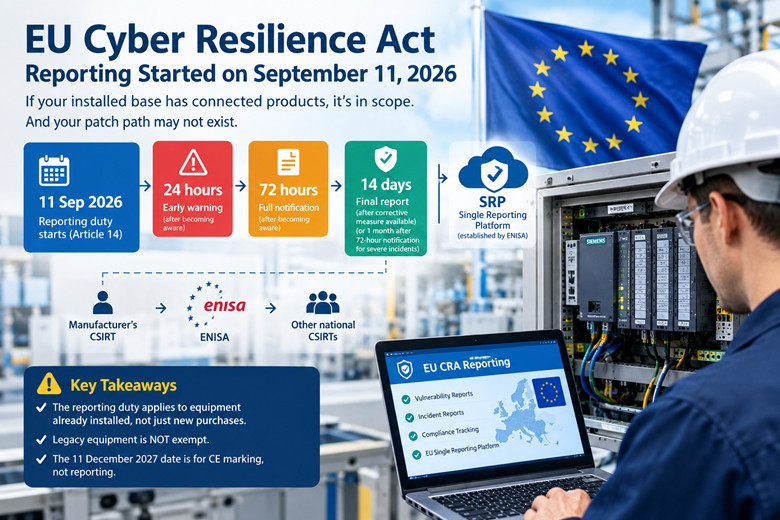
Il Cyber Resilience Act è il Regolamento (UE) 2024/2847, entrato in vigore il 10 dicembre 2024. L'articolo 71(2) stabilisce quando le varie componenti entrano in vigore, e ciò avviene gradualmente anziché simultaneamente. Il capitolo IV, relativo agli organismi notificati, è in vigore dall'11 giugno 2026. L'articolo 14, relativo all'obbligo di segnalazione, è in vigore dall'11 settembre 2026. Il regime di conformità principale, ovvero i requisiti essenziali dell'allegato I, la documentazione tecnica e la marcatura CE, è in vigore dall'11 dicembre 2027.
Venerdì scorso è entrato in vigore l'obbligo di segnalazione per i produttori. A partire dall'11 settembre 2026, i produttori dovranno segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che compromettono la sicurezza dei prodotti con elementi digitali. Si tratta dell'obbligo di segnalazione previsto dall'articolo 14. In parole semplici: se un prodotto connesso venduto dal produttore viene sfruttato in modo non autorizzato, il produttore deve informare le autorità, e deve farlo tempestivamente.
Veloce significa misurabile. Non appena il produttore ne viene a conoscenza, presenta un avviso tempestivo entro 24 ore, una notifica completa entro 72 ore e un rapporto finale entro e non oltre 14 giorni dalla disponibilità di una misura correttiva per una vulnerabilità attivamente sfruttata, oppure entro un mese dalla notifica di 72 ore per un incidente grave. La segnalazione viene effettuata una sola volta, tramite la Piattaforma Unica di Segnalazione (SRP) del CRA, istituita dall'ENISA ai sensi dell'articolo 16 e operativa dall'11 settembre 2026. La notifica viene inviata al CSIRT della sede principale del produttore e condivisa con l'ENISA e gli altri CSIRT nazionali. L'ENISA ha pubblicato l'elenco dei coordinatori CSIRT per tutti i 27 Stati membri il 4 settembre 2026, il che dimostra che l'infrastruttura è stata completata proprio in tempo per la scadenza.
C'è un dettaglio che circola e che viene spesso frainteso, ed è importante perché distingue un problema di pubbliche relazioni da uno legale. Il Regolamento delegato (UE) 2026/881 della Commissione, adottato l'11 dicembre 2025, consente a un CSIRT ricevente di ritardare l'ulteriore diffusione per motivi di sicurezza informatica. Leggetelo attentamente. Limita chi può visualizzare un rapporto. Non modifica la data di deposito. Nulla in tale regolamento delegato sospende il termine di deposito del produttore. Se parlate con un fornitore che suggerisce che il termine potrebbe essere sospeso, sappiate che non è sospeso.
Poi c'è l'articolo 14(8), che aggiunge un obbligo separato di informare gli utenti interessati. Se il fabbricante non lo fa in tempo, i CSIRT notificati possono informare direttamente gli utenti, laddove lo ritengano proporzionato e necessario. Questa è la parte da tenere a mente durante una conversazione sulla garanzia, perché è la risposta stessa del regolamento alla domanda su chi alla fine informi lo stabilimento. Se il fabbricante tace troppo a lungo, l'autorità di regolamentazione può aggirarlo.
L'ipotesi che sento più spesso, e l'ho sentita quasi con queste parole da persone che dovrebbero saperne di più, è che tutto ciò che è stato venduto prima del dicembre 2027 sia esentato da questa normativa e quindi irrilevante. Questo è vero solo in parte, e la parte falsa è quella che costa cara.
L'articolo 69(2) prevede la clausola di salvaguardia per i prodotti immessi sul mercato prima dell'11 dicembre 2027, a meno che non subiscano una modifica sostanziale dopo tale data. Pertanto, una macchina non modificata, che continua a funzionare con il firmware originale e senza modifiche significative, non è soggetta ai requisiti essenziali per la marcatura CE e l'allegato I. Bene. Per una linea non modificata non verrai coinvolto in un progetto di conformità e nessuno ti chiederà di ridocumentare un pannello costruito nel 2011.
L'articolo 69(3) prevale su quanto previsto specificamente per la segnalazione. L'obbligo di cui all'articolo 14 si applica a tutti i prodotti rientranti nell'ambito di applicazione con elementi digitali immessi sul mercato prima dell'11 dicembre 2027, senza limiti di età e senza eccezioni per le apparecchiature obsolete. Soffermiamoci un attimo sull'espressione "senza limiti di età". Non dice cinque anni, non dice dieci anni e non dice "ancora supportati". Dice tutti i prodotti rientranti nell'ambito di applicazione immessi sul mercato prima di tale data.
Ora, combiniamo questo con la regola dell'ambito di applicazione. I prodotti con elementi digitali il cui utilizzo previsto o ragionevolmente prevedibile include una connessione dati logica o fisica, diretta o indiretta, a un dispositivo o a una rete sono inclusi nell'ambito di applicazione. Il vostro impianto utilizza Siemens, Rockwell, Mitsubishi e una lunga serie di altri marchi, principalmente come controllori, HMI, azionamenti e blocchi I/O. Quelli che si trovano su Ethernet o su qualsiasi bus di campo che raggiunge la rete dell'impianto, o a cui chiunque può plausibilmente collegare un laptop, rientrano in questa categoria. Esistono esclusioni esplicite, ma sono circoscritte e specifiche: dispositivi medici, omologazione di tipo per veicoli, prodotti per l'aviazione civile, apparecchiature navali, prodotti sviluppati esclusivamente per la sicurezza nazionale o la difesa e pezzi di ricambio identici. Un controllore per una linea di confezionamento non è in questo elenco.
Ecco cosa significa questo per un impianto che utilizza controllori e HMI installati tra il 2005 e il 2020. Non siete voi la parte obbligata. Lo è il produttore. Ma l'apparecchiatura di vostra proprietà è soggetta a tale obbligo, senza alcun limite di età. Un PC thin client installato nel 2008 è tanto un potenziale candidato a una vulnerabilità sfruttata quanto un'unità spedita il mese scorso, per quanto riguarda l'obbligo di segnalazione. L'apparecchiatura presente nel vostro impianto non è cambiata. Ciò che è cambiato è che l'azienda che l'ha prodotta ora ha un termine di prescrizione per quanto riguarda ciò che le accade.
C'è una conseguenza pratica nascosta in tutto questo, ed è quella che vorrei che il mio team comprendesse. In un sistema di segnalazione con un orologio di 24 ore, la volontà e la capacità del produttore di sapere cosa sta succedendo nelle apparecchiature obsolete diventano un vantaggio in termini di conformità. I fornitori che non possono accedere a informazioni su un impianto costruito dieci anni fa non sono esenti da responsabilità. Devono segnalare ciò che sanno. Ma il flusso di informazioni passa attraverso i loro canali di supporto e sicurezza, e se il vostro impianto non è incluso in questo flusso, sarete gli ultimi a saperlo.
La scadenza per la segnalazione è di qualcun altro. La questione della patch è una tua responsabilità, ed è anche peggiore.
Pensiamo alla sequenza degli eventi. Una vulnerabilità in un controller non più supportato viene sfruttata attivamente. Il produttore ne viene a conoscenza e avvia un conto alla rovescia di 24 ore, poi di 72 ore. Ai sensi dell'articolo 14, deve comunicare ciò che sa. Ciò che non è tenuto a fare è risolvere il problema. La Commissione ha esplicitamente affermato che un produttore potrebbe effettivamente non essere in grado di indagare su una vulnerabilità in un prodotto obsoleto, perché gli ambienti di sviluppo non possono essere ricreati, le dipendenze non sono disponibili o le persone che conoscevano il codice hanno lasciato l'azienda. In tal caso, il produttore deve comunque notificare la vulnerabilità, ma non è tenuto dal regolamento a rispettare gli altri obblighi, come la gestione della vulnerabilità stessa. Il dovere è quello di segnalare ciò che è noto, non di riaprire una versione vecchia di dieci anni.
Leggendo questa frase dal punto di vista di un responsabile operativo, si percepisce un forte impatto. Un controller non più supportato non riceverà una patch. Anzi, potrebbe essere segnalato. Quindi, ora esiste un percorso ben definito in cui il mondo viene a sapere che la vostra linea di produzione è vulnerabile, il produttore presenta la documentazione nei tempi previsti e, di fatto, non cambia nulla nel vostro stabilimento. La segnalazione è un evento di divulgazione, non una soluzione.
Ciò ridefinisce il periodo di supporto, trasformandolo da un elemento auspicabile nell'ambito degli acquisti in una data di sicurezza, e sposta la responsabilità del rischio. Ai sensi dell'articolo 13(8), il fabbricante deve definire un periodo di supporto per la gestione delle vulnerabilità, di almeno cinque anni o per il periodo di utilizzo previsto se inferiore, a partire dalla data di immissione del prodotto sul mercato, e deve comunicare la data di fine del periodo di supporto al momento dell'acquisto, almeno nel formato mese e anno. Ai sensi dell'articolo 13(9), ogni aggiornamento di sicurezza deve rimanere disponibile per almeno 10 anni dalla sua emissione, o per il resto del periodo di supporto, a seconda di quale dei due sia più lungo, e gli aggiornamenti di sicurezza devono essere forniti gratuitamente, con una ristretta eccezione per i prodotti aziendali personalizzati.
Un periodo minimo di supporto di cinque anni è un limite imposto dalla normativa, ed è troppo breve. Cinque anni da un ordine di acquisto del 2026 si traducono nel 2031. Cinque anni da un ordine del 2019 si traducono nel 2024, che è già passato. In questo impianto ho quadri elettrici più vecchi di alcuni degli attuali operatori. Pertanto, la data di fine supporto dichiarata, in mese e anno, è ormai quanto di più simile a un'etichetta di scadenza si possa trovare su un bene di controllo, e dovrebbe essere annotata nel registro dei beni accanto al numero di modello, non nella presentazione di marketing di un fornitore.
La questione della migrazione deriva da questo presupposto senza bisogno di interventi tecnici. Se la data di fine supporto corrisponde all'ultima data in cui è possibile prevedere la correzione di una vulnerabilità, e il sistema di segnalazione si estende a prima del 2027 senza limiti di età, allora la data di fine supporto è una data di sicurezza. Una data di sicurezza fissata è un problema di approvvigionamento. Non è un problema IT, perché l'IT non acquista il controller, non tiene a magazzino i pezzi di ricambio e non è proprietario della linea quando si chiude la finestra di migrazione. La questione rimane sulla scrivania del responsabile della manutenzione e, infine, su quella del comitato investimenti.
Nessuna di queste attività richiede di diventare un responsabile della conformità. Si tratta di svolgere quattro compiti che un responsabile può assegnare a persone specifiche, e una di queste può iniziare già questa settimana.
Crea un elenco delle apparecchiature di controllo connesse, indicando accanto a ciascuna la data di fine del periodo di supporto. Il termine "connesse" è fondamentale in questo contesto. Si tratta di qualsiasi dispositivo presente sulla rete dell'impianto, su un bus di campo collegato ad essa, o su qualsiasi dispositivo che un integratore o un fornitore possa plausibilmente utilizzare. Se disponi di un CMMS o di un registro delle risorse che già contiene i codici identificativi, estendilo anziché creare un secondo foglio di calcolo, perché un elenco separato finirebbe per diventare obsoleto.
Richiedete a fornitori e distributori la data di fine supporto dichiarata per iscritto. Per qualsiasi acquisto futuro, considerate tale data come una specifica, al pari del numero di ingressi/uscite e del prezzo. Nessuno negozia un controller senza sapere quanti ingressi digitali ha. Da questo trimestre in poi, la data di fine supporto deve essere menzionata nella stessa conversazione, espressa in mesi o anni, per iscritto e, se possibile, sul preventivo. Una risposta verbale non costituisce una dichiarazione di supporto.
Inserisci i canali di avvisi di sicurezza di ogni fornitore di automazione nella descrizione del lavoro di qualcuno. Non una casella di posta condivisa che nessuno legge, né un'email personale che scompare quando la persona se ne va. Un ruolo specifico, con un backup e un test di verifica a cui entrambe le persone possano accedere. Gli avvisi dei fornitori sono il modo in cui si scopre che una vulnerabilità è passata da teorica a effettivamente sfruttata, e questo è il punto di partenza di tutto ciò che è descritto in questo articolo.
Suddividete le apparecchiature in base a ciò che può ancora essere riparato e a ciò che non può. Questa suddivisione non è un esercizio di conformità, bensì la vostra coda di migrazione. Tutto ciò che rientra nel periodo di supporto va nell'elenco di manutenzione. Tutto ciò che non rientra in tale periodo va nell'elenco di migrazione, ordinato in base al costo che la linea vi costa quando smette di funzionare. Questa è l'intera procedura di triage. Non è necessario un modello di rischio per tracciare questa linea; bastano le date di supporto del secondo passaggio e una valutazione della criticità, che avete già ben presente.
Integrate l'11 dicembre 2027 nel piano degli investimenti, anziché considerarlo una questione esclusivamente IT. Questa è la data in cui si applica il regime di piena conformità, ed è anche la scadenza che vi è stata indicata negli ultimi due anni, motivo per cui non è la data su cui basare la pianificazione. Se i fondi per la migrazione vengono stanziati solo quando la data del 2027 inizia a farsi sentire, vi troverete a eseguire le migrazioni sotto pressione, senza margine di negoziazione sui tempi di consegna o sul prezzo. Finanziare la migrazione con un anno di anticipo è più economico che finanziarla nell'ultimo trimestre del 2027, e ora la motivazione legata alla sicurezza è il vero motivo per farlo, non più solo uno slogan.
C'è un altro aspetto fondamentale che un manager dovrebbe tenere a mente, e riguarda le relazioni piuttosto che i processi. Di solito, per ottenere assistenza, il canale di comunicazione passa attraverso il distributore o il rivenditore che vi ha venduto il modulo, oppure l'integratore che lo ha specificato. Queste persone hanno un rapporto diretto con il produttore, a differenza vostra, e possono ottenere una risposta scritta, mentre una richiesta generica non porta a nulla. Questo è un motivo per cui è importante mantenere un numero limitato di componenti e rapporti di assistenza ben consolidati, piuttosto che inseguire il preventivo più basso per ogni singola transazione. Quando avete bisogno di una data di fine supporto per iscritto, di una risposta sulla documentazione o di un'assegnazione per l'ultimo acquisto, capirete subito chi è realmente interessato al vostro business.
Data | Cosa si applica
11 giugno 2026 | Si applica il capitolo IV del regolamento, relativo agli organismi notificati.
11 settembre 2026 | Si applicano gli obblighi di segnalazione previsti dall'articolo 14. I fabbricanti devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che compromettono la sicurezza dei prodotti con elementi digitali.
Una volta che il produttore ne viene a conoscenza | Il tempo per la segnalazione decorre: allerta precoce entro 24 ore, notifica completa entro 72 ore e rapporto finale non oltre 14 giorni dalla disponibilità di una misura correttiva per una vulnerabilità attivamente sfruttata, oppure entro un mese dalla notifica di 72 ore per un incidente grave.
11 dicembre 2027 | Si applica il regime completo di conformità del fabbricante, compresi i requisiti essenziali dell'Allegato I, la documentazione tecnica e la marcatura CE.
Due precisazioni riguardo a quella tabella. Innanzitutto, la riga centrale relativa alla segnalazione non si riferisce a un evento isolato. Si tratta di un obbligo permanente che scatta ogni volta che un produttore viene a conoscenza di una vulnerabilità attivamente sfruttata o di un incidente grave; ecco perché è il tempo, e non la data, a dover essere tenuto d'occhio. In secondo luogo, le due righe con le date non si riferiscono allo stesso progetto. La riga di settembre 2026 riguarda la divulgazione ed è già in corso. La riga di dicembre 2027 riguarda la conformità ed è ciò che il vostro piano di investimenti deve assorbire.
L'articolo 64 stabilisce gli importi. Per la violazione dei requisiti essenziali dell'allegato I o degli obblighi previsti dagli articoli 13 e 14, le sanzioni amministrative possono arrivare fino a 15 milioni di euro o, per un'impresa, fino al 2,5% del fatturato annuo mondiale totale dell'esercizio finanziario precedente, a seconda di quale dei due importi sia maggiore. Altri obblighi prevedono sanzioni fino a 10 milioni di euro o al 2%. La fornitura di informazioni errate, incomplete o fuorvianti agli organismi notificati o alle autorità di vigilanza del mercato comporta sanzioni fino a 5 milioni di euro o all'1%. Gli Stati membri stabiliscono le norme in materia di sanzioni, pertanto le modalità di applicazione pratica variano da paese a paese.
Questa è l'esposizione del produttore. Non è la vostra, e non mi inventerei una cifra per il costo per un impianto, perché non esiste. Ciò che fa, invece, è spiegare i comportamenti. Un fornitore che rischia una potenziale multa di 15 milioni di euro, ovvero il 2,5% del fatturato del gruppo, ha un valido motivo per implementare un processo di gestione delle vulnerabilità efficace: canali di segnalazione, triage, la capacità di fornire una risposta entro 24 ore. Ha anche un valido motivo per essere cauto in ciò che scrive. Aspettatevi che le richieste di documentazione relative al ciclo di vita supportato, alla disponibilità di aggiornamenti e allo stato dei problemi noti diventino più stringenti nei prossimi diciotto mesi, e che una risposta verbale vaga venga sostituita da una risposta scritta standardizzata. Tutto sommato, questo è un buon risultato per un acquirente, perché un produttore che deve misurare qualcosa tende a gestirla. Il compito dell'acquirente è porre la domanda in un formato che produca una risposta datata, piuttosto che una brochure.
Non darei troppa importanza alle cifre relative alle sanzioni. Nessuno verrà multato oggi e non sono a conoscenza di alcuna ondata di controlli prima dell'entrata in vigore del regime di conformità nel 2027. Il motivo per cui è importante ora è che la scadenza di settembre è effettiva e l'incentivo che crea si estende alla quantità di informazioni che si ottengono sul proprio impianto.
I pezzi di ricambio identici sono esclusi dall'ambito di applicazione del regolamento. Tale esclusione è reale, specifica e pertinente a ciò che un fornitore di componenti vende. Se si acquista un modulo di ricambio identico da installare in un armadio che già contiene tale modulo, il pezzo di ricambio in sé non è considerato un prodotto con elementi digitali ai sensi del presente regolamento.
Non trasformare questa risposta in una questione di conformità, perché il controller in cui sono inseriti quei componenti non è escluso. L'esclusione riguarda il pezzo di ricambio, non il dispositivo in cui è alloggiato. Un impianto non può eliminare il rischio acquistando un altro modulo identico da tenere a magazzino. Quando quel controller diventa oggetto di una segnalazione perché una sua vulnerabilità viene sfruttata attivamente, l'esclusione del pezzo di ricambio non serve a nulla.
La vera risposta è una di queste due. O un periodo di supporto sufficientemente lungo da non causare mai problemi, oppure un piano di migrazione con una data precisa. Non esiste una terza opzione che preveda un ordine di acquisto e un sistema da mettere da parte.
Detto questo, la gestione dei pezzi di ricambio e la migrazione non sono in conflitto e un responsabile non dovrebbe trattarle come tali. Mantenere i sistemi critici in funzione durante la migrazione è l'obiettivo principale, e una linea fuori supporto di solito necessita di scorte di pezzi di ricambio proprio perché non può essere aggiornata. Bisogna ragionare dal punto di vista operativo. Se un controller è fuori supporto, non è previsto alcun aggiornamento del firmware, quindi un guasto a quel controller è un evento hardware a cui bisogna rispondere con altro hardware. La migrazione potrebbe essere prevista tra diciotto mesi nel piano di investimenti e la linea deve comunque funzionare a ogni turno nel frattempo. Ciò significa che la questione dell'ultimo acquisto, il livello delle scorte e la modalità di approvvigionamento di quel controller diventano più importanti, non meno, nel periodo tra la data di scadenza del supporto e la data di migrazione. Avere un pezzo di ricambio a disposizione non risolve la vulnerabilità. È il modo per sopravvivere all'esposizione abbastanza a lungo da poter migrare, che è una cosa diversa e altrettanto legittima.
C'è un ulteriore motivo per mantenere attivo il percorso dei ricambi, e non ha nulla a che vedere con la normativa. Un programma di migrazione richiede anni per essere realizzato in uno stabilimento di qualsiasi dimensione. In questo lasso di tempo, le linee di produzione degli impianti esistenti si rompono come sempre accade, nel momento peggiore possibile, durante il turno con meno copertura. Lo stabilimento che dispone di un percorso dei ricambi documentato e di una gestione oculata delle scorte porta a termine la migrazione senza che i due problemi si sovrappongano.
1. Iniziate l'elenco delle risorse connesse. Ottenete i numeri di identificazione, il produttore, il modello e un anno approssimativo di installazione per ogni controller, HMI, azionamento e blocco I/O che raggiunge la rete dell'impianto. Assegnate un responsabile e impostate una data per la prima fase di verifica. La colonna relativa alla data di fine supporto può essere lasciata vuota per il momento.
2. Invia una richiesta scritta relativa al periodo di supporto ai cinque principali fornitori o distributori in base alla base installata. Chiedi per iscritto la data di fine del periodo di supporto per ciascuna famiglia di prodotti, specificando mese e anno. Annota la data in cui hai fatto la richiesta e inserisci un promemoria sul calendario.
3. Indica chi è il responsabile degli avvisi di sicurezza dei fornitori e chi è il suo sostituto. Verifica che entrambi abbiano effettivamente accesso ai canali dei principali marchi di automazione. In caso contrario, configura gli abbonamenti entro questa settimana.
4. D'ora in poi, la data di fine supporto deve essere considerata una specifica per i nuovi acquisti, insieme al numero di I/O e al prezzo. Deve essere aggiunta al modello standard di richiesta informazioni, in modo che non sia più una domanda facoltativa.
5. Eseguite la prima fase di triage: contrassegnate tutto ciò che rientra nel periodo di supporto come "mantenere", tutto ciò che è al di fuori del periodo di supporto come "migrare" e classificate l'elenco di migrazione in base al costo di un'interruzione per la linea. Ora avete una coda di migrazione con una logica di sicurezza a supporto.
6. Inserite l'11 dicembre 2027 nel piano degli investimenti come voce di bilancio con data e numero di budget associato, non come nota. Il regime di conformità inizia in quella data ed è la scadenza che finanzia la vostra coda di migrazione.
7. Annota la data di settembre 2026 in qualsiasi registro dei rischi o revisione dell'impianto tu esegua. La reportistica è in tempo reale, risale a tempo addietro senza limiti di età ed è il motivo per cui le date di fine supporto vengono ora lette come date di sicurezza.
Nessuna di queste informazioni è fine a se stessa. Si tratta delle stesse informazioni che un responsabile della manutenzione richiederebbe comunque, ovvero: di che tipo di attrezzatura si tratta, per quanto tempo verrà fornita assistenza, quanto costa mantenerla in funzione e quando verrà sostituita. Il regolamento si è limitato ad aggiungere le date alle colonne.
Se avete bisogno di una rapida panoramica su cosa è ancora utilizzabile e cosa dovrebbe essere destinato alla migrazione, le pagine relative a controllori e azionamenti su tztechio.com/plc e tztechio.com/industrial-automation sono un buon punto di partenza per verificare la disponibilità dei componenti rispetto al vostro elenco di asset. Le pagine dedicate ai marchi Siemens e Allen-Bradley coprono la maggior parte dei componenti presenti in un quadro elettrico preesistente europeo. Iniziate dall'elenco degli asset. Il resto verrà di conseguenza.
--------------------------------------------------------------------------------------------
🏢 Informazioni su TZ Tech
TZ Tech è un fornitore leader di componenti per l'automazione industriale, l'elettronica, la strumentazione e le telecomunicazioni. Siamo specializzati nell'approvvigionamento di stock di distributori pronti per la spedizione, il che ci consente di offrire prezzi altamente competitivi e tempi di consegna brevi. Grazie al nostro ampio inventario, siamo in grado di reperire anche componenti rari e fuori produzione, difficili da trovare altrove.
🛡️ Il nostro impegno per la qualità
Sappiamo che la qualità è la vostra priorità assoluta. Ogni componente viene sottoposto a un rigoroso processo di selezione e ispezione, in modo che possiate acquistare con la massima tranquillità. Per i ricambi obsoleti o fuori produzione, crediamo nella massima trasparenza e vi forniremo sempre una descrizione onesta e accurata delle condizioni del prodotto. Inoltre, tutti i ricambi nuovi sono coperti da una garanzia completa di 1 anno.
Hai un progetto o ti serve un componente? Inviaci la tua richiesta oggi stesso! Il nostro team si impegna a fornirti una risposta rapida entro 6 ore (esclusi i fine settimana)..
Continua a leggere, rimani aggiornato, iscriviti e ti invitiamo a dirci cosa ne pensi.


Inoltre, con il tuo permesso, vogliamo inserire cookie per rendere la tua visita e l'interazione con slOC più personale. Per questo utilizziamo cookie analitici e pubblicitari. Con questi cookie noi e terze parti possiamo tracciare e raccogliere il tuo comportamento su Internet all'interno e all'esterno di super-instrument.com. In questo modo noi e terzi adattiamo super-instrument.com e le pubblicità al tuo interesse. Facendo clic su Accetta accetti questo. Se rifiuti, utilizziamo solo i cookie necessari e purtroppo non riceverai alcun contenuto personalizzato. Ti invitiamo a visitare la nostra Cookie policy per maggiori informazioni o per modificare il tuo consenso in futuro.
Accept and continue Decline cookies